Voordat u begint
U heeft een eigen domeinnaam, een mailserver of mailprovider die namens dat domein verstuurt, en toegang tot het DNS-beheer van het domein (bij uw registrar, Cloudflare of in het Knippin-klantenpaneel). In de voorbeelden gebruiken we ons eigen domein knippin.eu, dat via onze server server20.beheer.eu mailt.
1Hoe SPF, DKIM en DMARC samenwerken
- SPF zegt welke servers mail voor uw domein mogen versturen.
- DKIM zet een digitale handtekening op elke mail, zodat de ontvanger kan nagaan dat de mail echt van uw domein komt en onderweg niet is aangepast.
- DMARC verbindt die twee met het afzenderadres dat de ontvanger ziet, en vertelt wat er moet gebeuren met mail die niet klopt. U krijgt er bovendien rapporten van terug.
Grote mailproviders als Gmail, Outlook en Yahoo verwachten deze records inmiddels. Ontbreken ze, dan komt uw mail vaker in de spam of wordt hij geweigerd.
2De basis: reverse DNS en hostnaam
Beheert u zelf de mailserver, controleer dan eerst of het IP-adres terugverwijst naar de hostnaam van de server (de PTR-record) en of die hostnaam weer naar hetzelfde IP-adres wijst:
dig -x 88.99.95.94 +short          # → server20.beheer.eu.
dig server20.beheer.eu +short      # → 88.99.95.94
De PTR-record stelt u in bij de partij van wie het IP-adres is (uw hosting- of serverleverancier). Laat de mailserver zich bij het versturen ook met diezelfde hostnaam melden (HELO). Gebruikt u een mailprovider zoals Microsoft 365, dan regelt die dit voor u.
3SPF: wie mag namens uw domein mailen?
SPF is één TXT-record op het domein zelf. Een voorbeeld:
knippin.eu. TXT "v=spf1 a mx ip4:88.99.95.94 ip6:2a01:4f8:10a:1f8f::2 ~all"| Onderdeel | Betekenis |
|---|---|
a, mx | de servers uit het A- en MX-record van het domein mogen mailen |
ip4:, ip6: | deze IP-adressen mogen mailen |
include: | neem de SPF van een andere dienst over, bijvoorbeeld include:spf.protection.outlook.com voor Microsoft 365 |
~all | al het andere is verdacht (soft fail) |
-all | al het andere is niet toegestaan (hard fail) |
- Er mag maar één SPF-record per domein zijn. Voegt u een dienst toe (nieuwsbrief, boekhoudpakket), breid dan het bestaande record uit.
- Een SPF-record mag maximaal 10 DNS-opzoekingen veroorzaken (
a,mx,includeen dergelijke tellen mee). Daarboven faalt SPF. - Begin met
~all. Met DMARC erbij is dat in de praktijk streng genoeg.
Controleren:
dig TXT knippin.eu +short4DKIM: een digitale handtekening
Voor DKIM maakt de mailserver een sleutelpaar aan. De geheime sleutel blijft op de server; de publieke sleutel zet u in DNS onder een selector: <selector>._domainkey.<domein>.
Op een DirectAdmin-server
Zet in DirectAdmin DKIM aan voor het domein (in recente versies onder E-mail Manager; de serverbeheerder moet DKIM wel hebben ingeschakeld). DirectAdmin gebruikt de selector x. Staat de DNS van het domein elders (bijvoorbeeld bij Cloudflare), kopieer dan het record dat DirectAdmin toont naar die DNS:
x._domainkey.knippin.eu. TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA..."Op een eigen Postfix-server
Gebruik OpenDKIM:
sudo apt install -y opendkim opendkim-tools
sudo mkdir -p /etc/opendkim/keys/uwdomein.nl
sudo opendkim-genkey -b 2048 -d uwdomein.nl -s mail2026 -D /etc/opendkim/keys/uwdomein.nl
sudo cat /etc/opendkim/keys/uwdomein.nl/mail2026.txt   # dit record zet u in DNS
Koppel OpenDKIM daarna aan Postfix (via smtpd_milters/non_smtpd_milters) volgens de documentatie van uw distributie.
Gebruikt u Microsoft 365 of Google Workspace, zet DKIM dan aan in hun beheeromgeving; u krijgt daar de records die u in DNS moet zetten.
Controleren:
dig TXT x._domainkey.knippin.eu +short5DMARC: het beleid en de rapporten
DMARC is een TXT-record op _dmarc.<domein>:
_dmarc.knippin.eu. TXT "v=DMARC1; p=none; rua=mailto:[email protected]"| Onderdeel | Betekenis |
|---|---|
p=none | alleen meten en rapporteren, nog niets tegenhouden |
p=quarantine | mail die niet klopt gaat naar de spammap |
p=reject | mail die niet klopt wordt geweigerd |
rua=mailto: | adres voor de dagelijkse samenvattingen van ontvangers |
sp= | apart beleid voor subdomeinen (optioneel) |
Een mail slaagt voor DMARC als SPF of DKIM slaagt én het domein daarvan overeenkomt met het domein in het zichtbare From-adres. Dat heet alignment. Verstuurt bijvoorbeeld een webwinkel mail als [email protected] via een externe dienst, dan moet die dienst ook met uw domein ondertekenen.
Zo voert u DMARC veilig in:
- Begin met
p=noneen bekijk een paar weken de rapporten. Zo vindt u diensten die namens u mailen en die u nog vergeten was. - Ga naar
p=quarantineals alle eigen mail slaagt. - Ga uiteindelijk naar
p=reject. Dan kan niemand uw domein meer misbruiken bij ontvangers die DMARC controleren.
De rapporten zijn XML-bestanden. Een gratis DMARC-rapportagedienst of analysetool maakt ze leesbaar.
6Testen met mail-tester.com
Met mail-tester.com ziet u in één keer of alles klopt. U stuurt een mail naar een tijdelijk adres en krijgt een cijfer en een uitleg terug. De schermafbeeldingen hieronder zijn van een echte test met een mail van [email protected], op 3 november 2026.
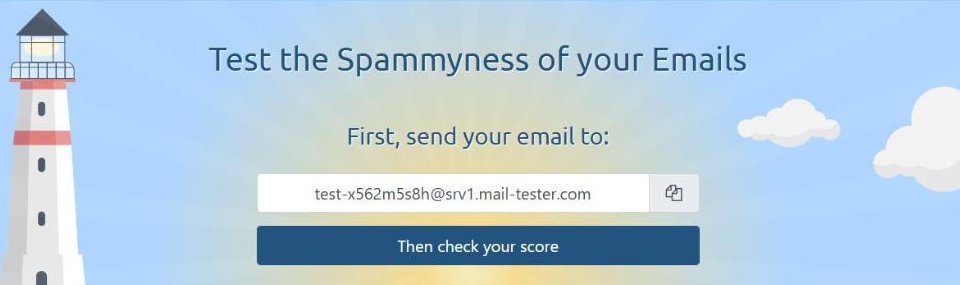
Stap 1: haal een testadres op
Open mail-tester.com. Bovenaan staat een uniek adres dat bij uw test hoort.
Stap 2: stuur een echte mail
Stuur een mail naar dat adres, op dezelfde manier waarop u normaal mailt: vanuit uw mailprogramma, uw webwinkel of uw factuursoftware. Gebruik een echte tekst met een onderwerp, geen leeg bericht of alleen "test"; dat laatste kost punten op de inhoud. Stuur niet door: een doorgestuurde mail test de verkeerde server.
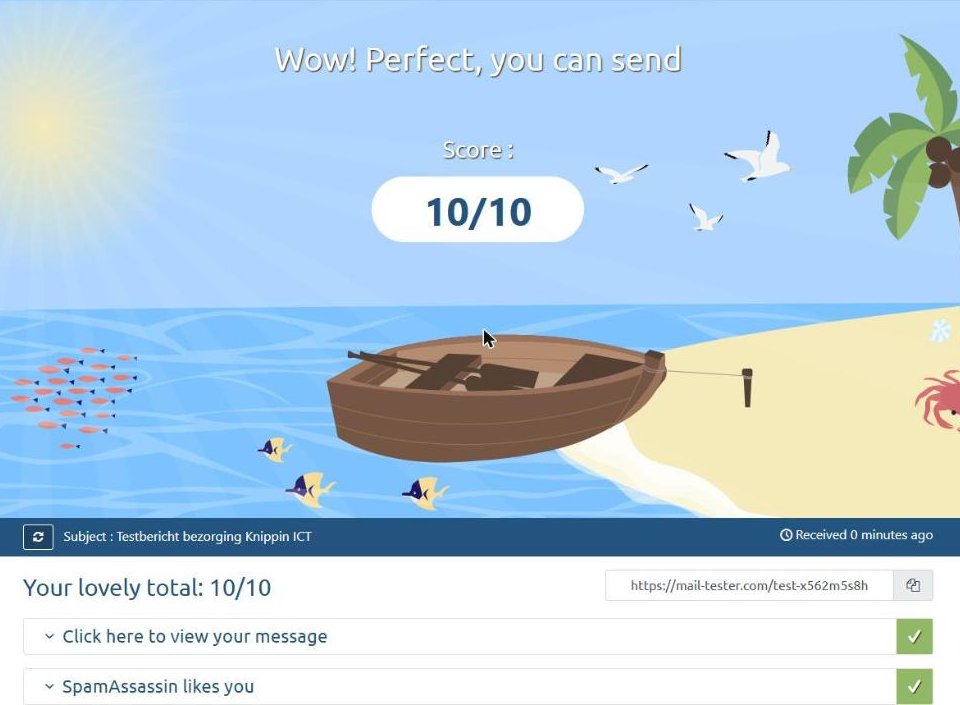
Stap 3: bekijk de score
Klik op Then check your score. Na enkele seconden verschijnt het resultaat. Onze test haalde 10 van de 10 punten.
Stap 4: controleer de authenticatie
Klap het onderdeel You're properly authenticated open. Daar ziet u per onderdeel of het klopt: SPF, DKIM, DMARC, de reverse DNS van de server en de MX- en hostnaamrecords.
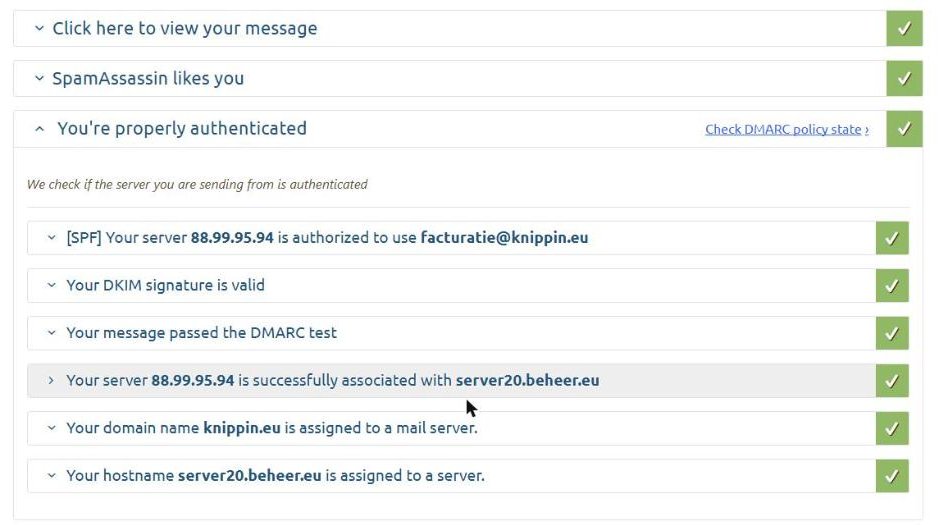
Staat er iets op rood, klap het dan open: mail-tester laat zien welk record het vond en wat er mis is. Pas de DNS aan, wacht tot de wijziging actief is (meestal enkele minuten, soms langer) en test opnieuw met een nieuw adres.
Onder Your message could be improved stond bij ons alleen de opmerking dat een List-Unsubscribe-kop ontbreekt. Die is belangrijk voor nieuwsbrieven, niet voor losse mails zoals facturen. Verstuurt u nieuwsbrieven, zorg dan dat uw nieuwsbriefdienst die kop meestuurt.
dig en gebruik mail-tester voor de eindcontrole.Zelf nakijken in een ontvangen mail
U kunt het ook in elke ontvangen mail zien. In Gmail kiest u Origineel weergeven; in Outlook Berichtbron weergeven. Zoek naar de regel Authentication-Results; die ziet er bijvoorbeeld zo uit:
Authentication-Results: mx.google.com;
       dkim=pass header.d=knippin.eu header.s=x;
       spf=pass [email protected];
dmarc=pass (p=NONE) header.from=knippin.eu7Veelgemaakte fouten
| Probleem | Oplossing |
|---|---|
| Twee SPF-records op hetzelfde domein | Voeg ze samen tot één record. |
| SPF "too many DNS lookups" | Vervang include's die u niet meer gebruikt en zet vaste servers als ip4: in het record. |
| DMARC faalt terwijl SPF slaagt | Het envelope-adres (Return-Path) hoort bij een ander domein dan het From-adres. Laat de dienst met uw domein ondertekenen (DKIM) of een eigen Return-Path gebruiken. |
| DKIM "body hash did not verify" | De mail is onderweg aangepast, bijvoorbeeld door een disclaimer of scanner na het ondertekenen. Onderteken pas als laatste stap. |
| DKIM-record wordt niet gevonden | Controleer de selector en of uw DNS-beheer de naam niet aanvult tot x._domainkey.knippin.eu.knippin.eu. |
| Doorgestuurde mail faalt op SPF | Normaal gedrag: de doorstuurserver staat niet in uw SPF. Met een geldige DKIM-handtekening slaagt DMARC toch. |
Direct p=reject en mail verdwijnt | Ga terug naar p=none, lees de rapporten en voeg de vergeten diensten toe. |
8Een stap verder
- MTA-STS en TLS-RPT dwingen versleutelde aflevering naar uw domein af en geven rapporten over mislukte TLS-verbindingen.
- BIMI toont uw logo naast uw mail in sommige mailprogramma's; daarvoor is DMARC met
quarantineofrejectvereist. - List-Unsubscribe (met afmelden in één klik) is voor nieuwsbrieven inmiddels een eis van grote mailproviders.
- Blokkeer uitgaande poort 25 op servers die zelf geen mail horen te versturen, zodat een gehackte website niet kan spammen.
Tot slot
Met een correcte reverse DNS, één SPF-record, DKIM-ondertekening en een DMARC-beleid dat u stap voor stap aanscherpt, is uw domein veel moeilijker te misbruiken en komt uw mail beter aan. Test na elke wijziging opnieuw.
Liever dat wij dit voor u regelen? Bij Systeembeheer & Managed Services van Knippin ICT stellen wij SPF, DKIM en DMARC voor u in en lezen we de DMARC-rapporten voor u mee.